GEO tools voor grote organisaties: AVG, security review en inkoop in 2026
Welke GEO tools komen door de security review van een Nederlandse organisatie? Wat er over AVG, certificering en datalocatie per tool gepubliceerd is, en welke vragen je inkoop moet stellen.
Een GEO-tool kiezen gaat bij een bank, verzekeraar of overheidsorganisatie in twee rondes. In de eerste ronde kijkt marketing naar engines, prompts en dashboards. In de tweede ronde komen de functionaris gegevensbescherming, de CISO en inkoop aan tafel, en daar sneuvelen de meeste kandidaten. Niet omdat de tool slecht meet, maar omdat niemand kon vertellen waar de data staat, welke certificering er is of wie er bij de leverancier in je account kan.
Dit stuk gaat over die tweede ronde. We beginnen bij de vraag welke gegevens een GEO-tool eigenlijk raakt, want dat bepaalt hoe zwaar de review moet zijn. Daarna zetten we zeven tools op een rij met wat er per leverancier over security en privacy gepubliceerd is. Gegevens over concurrenten komen uit de catalogus van deze site. Staat er niets over AVG of certificering, dan zeggen we dat, en dan is het jouw vraag voor de leverancier.
Welke gegevens raakt een GEO-tool?
Het eenvoudigste deel is prompt tracking. De tool stelt vragen aan ChatGPT, Perplexity of Google AI Mode en slaat de antwoorden op. Persoonsgegevens zitten daar zelden in. Je promptlijst is wel bedrijfsgevoelig: wie hem ziet, weet op welke producten en markten je inzet. Wie bij de leverancier toegang heeft tot je account, is dus een redelijke vraag, ook als de AVG er strikt genomen weinig over zegt.
Zwaarder wordt het bij crawler logs. Om te zien welke AI-bots je pagina's ophalen, stuur je logregels uit je CDN of server naar de tool. Een ruwe logstroom bevat in principe alle verzoeken, inclusief die van gewone bezoekers met hun IP-adres. Vraag dus hoe de koppeling filtert en wat er bewaard blijft.
Bezoekersanalyse is het derde blok. Een script op je site telt bezoeken uit ChatGPT, Perplexity of Copilot en koppelt ze aan conversies. Dat zijn bezoekersgegevens, en daar hoort een verwerkersovereenkomst bij en een antwoord op de cookievraag.
Het vierde blok vergeten veel organisaties: schrijfrechten. Een tool die content publiceert naar WordPress of Webflow, of die via een API monitors aanpast, kan iets veranderen aan je website of je data. Dan wil je weten hoe die koppeling werkt, en achteraf kunnen zien wie of wat een wijziging deed.
Wat inkoop wil zien
In Nederlandse organisaties komt vrijwel altijd hetzelfde rijtje terug: de juridische entiteit en waar die zit, een certificering voor informatiebeveiliging, een verwerkersovereenkomst met de lijst van subverwerkers, waar de data wordt opgeslagen, SSO via de eigen identity provider, een auditlog en een exitregeling voor je data. In aanbestedingen wordt vaak naar ISO/IEC 27001 gevraagd. SOC 2 is het Amerikaanse rapportageformat dat veel Amerikaanse SaaS-leveranciers aanbieden. Het een vervangt het ander niet automatisch, dus check bij je CISO wat jullie beleid accepteert.
1. Promptwatch
Promptwatch is in deze categorie de leverancier die het makkelijkst door een Nederlandse review komt, en dat heeft een simpele reden. Het is een Nederlands bedrijf: Promptwatch B.V., ingeschreven bij de KVK onder 97074756, gevestigd aan het Kleine-Gartmanplantsoen in Amsterdam, met daarnaast een kantoor in New York. Het is ISO/IEC 27001-gecertificeerd en voldoet aan de AVG, en de data wordt verwerkt door een bedrijf in de EU. Daar zoekt een privacyofficer als eerste naar.
 De homepage van Promptwatch, vastgelegd op 6 november 2026.
Op de klantenlijst staan Nederlandse organisaties die zelf streng inkopen, onder meer Rabobank, ABN AMRO, Achmea, ASR en KVK, en verder Bitvavo, Independer en CM.com. Dat zegt niets over hoe zij het platform inzetten. Het zegt wel dat het platform al eerder door dit soort inkooptrajecten is gekomen.
Er is ook een gepubliceerde Nederlandse casus. TreeHouse, het bedrijf achter Pararius en Huurwoningen.nl, zag AI-zoeken uitgroeien tot ongeveer 25% van de organische conversies, waarvan 99% uit ChatGPT. Dat kwam na drie stappen: de toegang voor crawlers repareren, eigen huurdata publiceren en de wekelijkse rapportage automatiseren met de MCP-server van Promptwatch.
Ook functioneel sluit het aan op de vragen van hierboven. De crawler logs in Agent Analytics zijn IP-geverifieerd: elk verzoek wordt gecontroleerd tegen de gepubliceerde IP-reeksen van de botbeheerder, zodat bots die zich als GPTBot voordoen eruit vallen. De WordPress-plugin koppelt met je site-URL en een sync-token, zonder API-sleutels in wp-admin, en Webflow koppel je via OAuth. API-sleutels kun je beperken tot één project, tot de organisatie of tot alleen-lezen. De auditlog (Business, het bureauplan Scale en Enterprise) laat per wijziging zien of die uit het dashboard, de API, een MCP-client of Agent Chat kwam. SSO zit in Enterprise.
Dan is er nog een punt dat juristen in gereguleerde sectoren waarderen. Met Fact Check (vanaf Business) markeer je een bewering die AI over je merk doet als juist of onjuist, en de tool zoekt op je eigen gecrawlde pagina's welke tekst die bewering onderbouwt of tegenspreekt. Voor een bank die wil weten waar ChatGPT een verkeerde rente vandaan haalt, is dat een concreet startpunt.
2. AthenaHQ
AthenaHQ heeft de governance voor grote organisaties in het Enterprise-plan: SAML- en OIDC-SSO, een auditlog, ondersteuning voor meerdere regio's en talen en BI-dashboards. Seats zijn onbeperkt, met rolgebaseerde rechten.
 De homepage van AthenaHQ, vastgelegd op 6 november 2026.
Over certificering, AVG en datalocatie staat niets in onze catalogusgegevens. Dat zijn dus de eerste drie vragen voor je demo. Let ook op het creditmodel: één credit is één AI-antwoord, en extra credits zijn een add-on. Voor inkoop betekent dat een budget dat met het gebruik meebeweegt, en dat wil je vooraf vastleggen.
3. Scrunch AI
Scrunch AI heeft SAML- en OIDC-SSO, API-toegang en een vast accountteam in Enterprise. De module die de meeste vragen oproept in een security review is AXP, het Agent Experience Platform. Dat serveert aan AI-crawlers een geoptimaliseerde versie van je pagina's, terwijl menselijke bezoekers de gewone pagina zien. Dat grijpt in op hoe je site wordt uitgeleverd, dus je webteam en je CISO willen precies weten waar dat gebeurt.
 De homepage van Scrunch, vastgelegd op 6 november 2026.
Daarnaast is Scrunch in juni 2026 overgenomen door Sitecore. Bij een overname kunnen contractpartij en subverwerkers veranderen, dus vraag welke entiteit de verwerkersovereenkomst tekent. Certificering en datalocatie staan niet in onze catalogusgegevens.
4. Brandlight
Brandlight noemt SOC 2 Type II, SSO en toegang op basis van rollen, met een command center voor meerdere merken en regio's. Voor een concern met veel labels is dat aantrekkelijk. Prijzen, een proefperiode en self-service zijn er niet, en de eigen documentatie rekent op 30 tot 90 dagen tot volledige productiviteit. Over AVG en datalocatie vonden we niets in de catalogus.
5. Profound
Profound zet SSO, SAML en SOC 2 in het Enterprise-plan, met tot negen gevolgde antwoordmachines en toegewijde support.
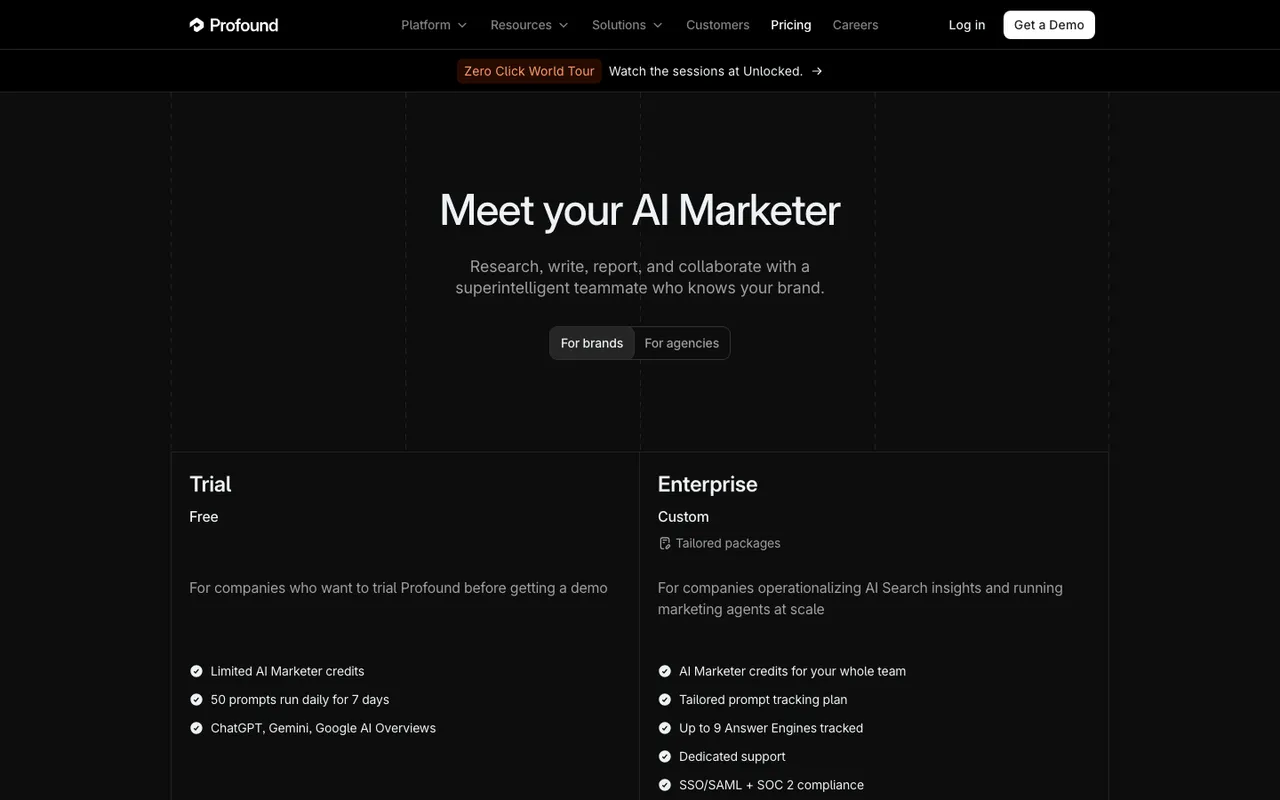 De prijspagina van Profound, vastgelegd op 6 november 2026.
Het product wordt nu verkocht als een set marketingagents waarvan AI-zoeken één kanaal is. Voor de review betekent dat meer functionaliteit om te beoordelen dan je misschien nodig hebt. Gegevens over AVG en datalocatie staan niet in de catalogus.
6. The Prompting Company
The Prompting Company is de enige kleinere leverancier in dit rijtje met een gepubliceerd beveiligingsverhaal: SOC 2 Type II, SAML SSO, rolgebaseerde toegang en API-toegang, met ISO 27001 nog in behandeling. SSO zit in Enterprise. Het meetwerk is op de lagere plannen beperkt (Basic heeft 25 prompts op drie engines), en crawler logs of conversiemeting zijn niet gepubliceerd.
7. Trackbase
Trackbase is in Nederland gebouwd, wordt in de EU gehost en is volgens de catalogus AVG-proof ingericht. Voor een privacyofficer is dat een prettig begin. Voor een grote organisatie zijn de gepubliceerde plannen wel klein: 10 prompts op Essential en 20 op Professional. Meerdere merken en werkruimtes zitten in het Enterprise/Agency-plan op aanvraag.
Eén tool viel voor dit stuk af. Volgens de catalogus heeft Gauge geen SOC 2, wat in gereguleerde sectoren meestal het einde van het gesprek is.
Een checklist voor je security review
Stuur deze vragen mee met je eerste demo-aanvraag, dan hoeft niemand drie weken op antwoorden te wachten:
- Welke juridische entiteit tekent, en in welk land zit die?
- Welke certificering is er (ISO/IEC 27001, SOC 2) en kunnen we het certificaat of rapport inzien?
- Waar wordt de data opgeslagen en wie zijn de subverwerkers?
- Welke bezoekersgegevens verwerkt het analysescript, en plaatst het cookies?
- Hoe filtert de crawlerlogkoppeling verzoeken van gewone bezoekers?
- Werkt SSO met onze identity provider, en in welk plan zit het?
- Laat de auditlog zien wie, of welke agent, een wijziging deed?
- Welke rechten krijgt een API-sleutel of een CMS-koppeling standaard?
Ons advies
Voor een Nederlandse organisatie die zowel door de review wil komen als het meetwerk serieus neemt, begint de shortlist bij Promptwatch. Een Nederlandse B.V. met ISO/IEC 27001, AVG en dataverwerking in de EU haalt de lastigste vragen van tafel voordat de demo begint. Daarna krijg je het platform dat niet stopt bij een vermelding tellen: crawler logs, citatie-analyse, AI-verkeer met conversies en een Content Agent die publiceert. Met AthenaHQ en Scrunch AI als tweede en derde optie heb je een eerlijke vergelijking voor je inkoopdossier.
Plan een demo bij Promptwatch en neem de checklist hierboven mee. Dan beantwoordt het gesprek meteen de vragen van je CISO.